Hirdetés
- Milyen okostelefont vegyek?
- Nothing Phone 2a - semmi nem drága
- Újraírja az iPhone történetét a kinyitható kijelzős iPhone Duo
- Samsung Galaxy A56 - megbízható középszerűség
- Vivo X300 - kicsiben jobban megéri
- Fotók, videók mobillal
- Xiaomi 15T Pro - a téma nincs lezárva
- Kifutott a Galaxy Watch4: a Samsung lezárta a frissítési ciklust
- iPhone topik
- Google Pixel topik
-
27288 - 27201
27288 - 27201 27200 - 27101 27100 - 27001 27000 - 26901 26900 - 26801 26800 - 26701 26700 - 26601 26600 - 26501 26500 - 26401 26400 - 26301 26300 - 26201 26200 - 26101 26100 - 26001 26000 - 24001 24000 - 22001 22000 - 20001 20000 - 18001 18000 - 16001 16000 - 14001 14000 - 12001 12000 - 10001 10000 - 8001 8000 - 6001 6000 - 4001 4000 - 2001 2000 - 1
-
Fórumok
Mobilarena - mobil fórumok
Okostelefonok Mobiltelefonok Okosórák Autó+mobil Üzlet és Szolgáltatások Mobilalkalmazások Tartozékok, egyebek Mobilarena blogokPROHARDVER! - hardver fórumok
Notebookok TV & Audió Digitális fényképezés Alaplapok, chipsetek, memóriák Processzorok, tuning Hűtés, házak, tápok, modding Videokártyák Monitorok Adattárolás Multimédia, életmód, 3D nyomtatás Nyomtatók, szkennerek Tabletek, E-bookok PC, mini PC, barebone, szerver Beviteli eszközök Egyéb hardverek PROHARDVER! BlogokIT café - infotech fórumok
Infotech Hálózat, szolgáltatók OS, alkalmazások SzoftverfejlesztésGAMEPOD - játék fórumok
PC játékok Konzol játékok MobiljátékokLOGOUT - lépj ki, lépj be!
LOGOUT reakciók Monologoszféra FototrendFÁRADT GŐZ - közösségi tér szinte bármiről
Tudomány, oktatás Sport, életmód, utazás, egészség Kultúra, művészet, média Gazdaság, jog Technika, hobbi, otthon Társadalom, közélet Egyéb Lokál PROHARDVER! interaktív
-
 Mobilarena
Frissítve: 2026-02-22 15:32 Téma összefoglaló
Mobilarena
Mikrotik routerekkel foglalkozó téma. Mikrotik router típusok, hardverek, router beállítások, programozás (scriptek írása), frissítés, és minden Mikrotik routerrel kapcsolatos beszélgetés helye.

Új hozzászólás Aktív témák
-
 lionhearted
őstag
Be3 tapasztalatok, ax3-hoz képest:
- wireguard 700-750 Mbps, 800+ helyett
- kábelen nem tapasztaltam semmilyen problémát eddig, flow control-t az elején bekapcsoltam
- wifi lefedettség: 5 Ghz hasonló mértékű, talán egy méterrel nagyobb, a 2.4 Ghz erősebb
- a wifi 7 MLO nem sokat ér sajnos, mert akkor nincs fast roaming és az eszközök állandóan leszakadnak, mert ...Olyan, mintha a beamforming túl erős lenne:
- ha egy helyben van a telefon, akkor (a steering miatt) szépen 5 Ghz-n van, de ahogy elkezdek mozogni vele, egyből visszalép 2.4 Ghz-re
- naplóban legalább 2x annyi a roaming bejegyzés, generációtól függetlenül (5-6-7)
- ha a 2.4 Ghz-nak más ssid-t adok, akkor mozgáskor vagy megakad a forgalom vagy láthatóan is átmegy mobilnetre, aztán vissza
Úgy általában a wifi-nél a többféle eszköz kihívás, mert ami nem tud wpa3-at, az r/k/v-t se támogatja rendesen. Persze ax3-nál is ez volt, csak a három sáv miatt próbáltam máshogy beállítani.
Végül maradt az eredeti felállás, két ssid:
- fő, három sávon, wpa3, ft és steerning
- másodlagos, csak egy sávon (2.4 Ghz), wpa2 vagy wpa2/3 (a helyszín eszközeitől függően)Ha változtatod az MLD interfészeit (pl letiltod a 2.4et), akkor az MLDt is újra kell "indítani", ez volt a fenti videóban is pl.
-
 Tamarel
senior tag
Be3 tapasztalatok, ax3-hoz képest:
- wireguard 700-750 Mbps, 800+ helyett
- kábelen nem tapasztaltam semmilyen problémát eddig, flow control-t az elején bekapcsoltam
- wifi lefedettség: 5 Ghz hasonló mértékű, talán egy méterrel nagyobb, a 2.4 Ghz erősebb
- a wifi 7 MLO nem sokat ér sajnos, mert akkor nincs fast roaming és az eszközök állandóan leszakadnak, mert ...Olyan, mintha a beamforming túl erős lenne:
- ha egy helyben van a telefon, akkor (a steering miatt) szépen 5 Ghz-n van, de ahogy elkezdek mozogni vele, egyből visszalép 2.4 Ghz-re
- naplóban legalább 2x annyi a roaming bejegyzés, generációtól függetlenül (5-6-7)
- ha a 2.4 Ghz-nak más ssid-t adok, akkor mozgáskor vagy megakad a forgalom vagy láthatóan is átmegy mobilnetre, aztán vissza
Úgy általában a wifi-nél a többféle eszköz kihívás, mert ami nem tud wpa3-at, az r/k/v-t se támogatja rendesen. Persze ax3-nál is ez volt, csak a három sáv miatt próbáltam máshogy beállítani.
Végül maradt az eredeti felállás, két ssid:
- fő, három sávon, wpa3, ft és steerning
- másodlagos, csak egy sávon (2.4 Ghz), wpa2 vagy wpa2/3 (a helyszín eszközeitől függően) -
 E.Kaufmann
veterán
Na, tényleg központi gond:
Visszagyütt...
-
E.Kaufmann
veterán
-
 fudi2002
nagyúr
Nekem az SMB 50
 , de legalább nem is romlott le.
Két mikrotik közötti bandwidth tesztet(tcp/udp) néztél?
-
E.Kaufmann
veterán
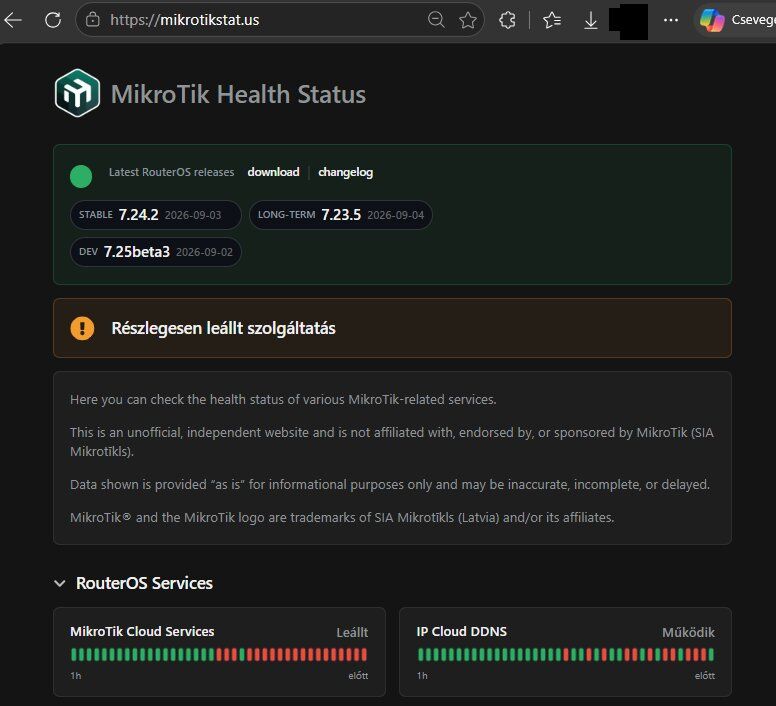
Aki fent van most valahol Cloud DDNS segítségével, most ne akarjon újracsatlakozni, mert elszállt a mynetname
 legalább is most próbáltam újrakapcsolódni egy beállítás miatt, de a név nem feloldható, viszont az ilyen felhős légkondi meg felhős légtisztító továbbra is küldi az adatokat a saját felhőiknek...
Na, tényleg központi gond:
-
E.Kaufmann
veterán
Aki fent van most valahol Cloud DDNS segítségével, most ne akarjon újracsatlakozni, mert elszállt a mynetname
legalább is most próbáltam újrakapcsolódni egy beállítás miatt, de a név nem feloldható, viszont az ilyen felhős légkondi meg felhős légtisztító továbbra is küldi az adatokat a saját felhőiknek... -
E.Kaufmann
veterán
-
fudi2002
nagyúr
Digi optikáról Digi optikára, még ha már nem is úgy hívják, de eredetileg az volt.
Én a hétvégén ezzel szívtam. Nekem meg mobilnetről telekom optika felé. Viszont wg nélkül, nyitottam portot úgy is lassú volt (3mb/s). Régen meg emlékszem, simán tudtam pl ftp és wg kombóval ilyen 15-16mb/s-el másolni.
-
E.Kaufmann
veterán
-
 ekkold
Topikgazda
Ha jól értettem akkor igen. De nem elég csak az IP services résznél korlátozni, hanem tűzfalszabály is kell. Ugyanis ha csak az előbbi van, akkor válaszol a porton kifelé is: csak elutasítja a kapcsolatot (támadó látja a portot), ha a tűzfalban drop-olod (kivéve a LAN tartományt), akkor viszont egyáltalán nincs válasz kifelé.
-
ekkold
Topikgazda
Úgy néz ki, hogy nekem stabil a 7.23.5. WG egy órája nem szakad. Azt néztem, hogy frissítve a Windows klienset ugyanúgy meg vagyok ragadva 50Mbps sebességnél Mikrotik-Windows wg kapcsolatnál, mint már régóta.
Más is találkozott ilyennel? Valami megoldás?Nálam MTU csökkentése 1360-ra, volt ahol sokat gyorsított, egy próbát megérhet...
-
fudi2002
nagyúr
Úgy néz ki, hogy nekem stabil a 7.23.5. WG egy órája nem szakad. Azt néztem, hogy frissítve a Windows klienset ugyanúgy meg vagyok ragadva 50Mbps sebességnél Mikrotik-Windows wg kapcsolatnál, mint már régóta.
Más is találkozott ilyennel? Valami megoldás?Mobilnetről wg-zel be?
-
E.Kaufmann
veterán
Úgy néz ki, hogy nekem stabil a 7.23.5. WG egy órája nem szakad. Azt néztem, hogy frissítve a Windows klienset ugyanúgy meg vagyok ragadva 50Mbps sebességnél Mikrotik-Windows wg kapcsolatnál, mint már régóta.
Más is találkozott ilyennel? Valami megoldás? -
 Lenry
félisten
Úgy értelmezem, hogy elérhető SSH esetén könnyen kihasználható a biztonsági rés, de elméletben nem csak az SSH-t érinti, hanem minden felhasználó azonosítást ki lehet játszani, tehát: winbox, webfig, API, sftp (és persze Telnet, ftp, stb....) is érintettek.
Régebben volt hasonló akció, akkor routerek tömkelegét hekkelték szét, (némelyiket még téglásították is) ismerőseim között is volt érintett. Akkor is hasonlóan azok a routerek voltak a célpontok ahol winbox vagy webfig port nyitva volt a net felé. Nekem szerencsére akkor már csak VPN-n keresztül volt elérhető... Tehát ezek szerint akkor befoltozták , de csak annyira, hogy ami kiderült azzal ne lehessen megkerülni az azonosítást, viszont továbbra is maradt kiskapu, ami most derült ki (és ki tudja mi van még).nálam csak a winbox portja érhető el a service-k közül, és az is korlátozva van a helyi IP tartományra. így akkor elméletben nem érint a dolog?
-
ekkold
Topikgazda
Úgy értelmezem, hogy elérhető SSH esetén könnyen kihasználható a biztonsági rés, de elméletben nem csak az SSH-t érinti, hanem minden felhasználó azonosítást ki lehet játszani, tehát: winbox, webfig, API, sftp (és persze Telnet, ftp, stb....) is érintettek.
Régebben volt hasonló akció, akkor routerek tömkelegét hekkelték szét, (némelyiket még téglásították is) ismerőseim között is volt érintett. Akkor is hasonlóan azok a routerek voltak a célpontok ahol winbox vagy webfig port nyitva volt a net felé. Nekem szerencsére akkor már csak VPN-n keresztül volt elérhető... Tehát ezek szerint akkor befoltozták , de csak annyira, hogy ami kiderült azzal ne lehessen megkerülni az azonosítást, viszont továbbra is maradt kiskapu, ami most derült ki (és ki tudja mi van még). -
 gF
senior tag
-
 joe_m
csendes tag
...rengetegen panaszkodnak a wireguard handshake problémákra.
Ugyehogyugye? Nem én vagyok a hülye...
Azért "frissítettem" a 7.23.5-re a 7.24-ről, itthon stabil, távolról holnap meglátjuk, és szükség esetén (na meg amúgy is kíváncsiságból) frissítem a Windows-os klienset 1.1-re, ha már májusban nagy kussban kitették a WG fejlesztők (addig évekig valami 0.5akárhányas volt)......Ugyehogyugye?
Nem én vagyok a hülye...De nem ám....

-
lionhearted
őstag
Önmagában nem ördögtől valő az L2TP/IPSEC tunnel se - ok, van 3 publikus well-known portja, amit adott esetben előszeretettel ütnek ransom source-ok, de megfelelő felhasználónév/jelszavakkal és adott esetben egy auto blacklist-tel eleggé minimalizálható az esélye, hogy kompromittálódik. Én azért szeretem, mert sok eszközzel és rendszerrel natívan megy.
Nekem személy szerint nincsenek gondjaim a VPNekkel.
 Viszont régi (7 éves) tapasztalat szerint a TPlink routeremmel nem tudtam megugorni az IPsec részt, ilyet nem tud igazából, OpenVPN nem is volt rajta, PPTP az meg, amellett, hogy már akkor is törhető volt, egyáltalán nem volt stabil (mobil ISP is szűrhette talán). Órákat szöszöltem vele, de nem jutottam előre. Nyaraláson "védett" wifit akartam vele elérni, de nem jutottam vele előre, aztán akkor inkább vettem helyi mobilnetet, később meg már EU-s net miatt nem volt akkora szükség rá.
Aztán középtávon openwrt átállás helyett inkább egy ltap mini lett a tplinkből is, azóta nincs a kezeim között egyetlen egy sem, így a tudásukat se ismerem.
-
 blt-blog
tag
"El tudja mondani valaki, mi volt ez a hirtelen biztonsági frissítés"
Mar ket napja irtam: #27231
-
 vkp
aktív tag
...rengetegen panaszkodnak a wireguard handshake problémákra.
Ugyehogyugye? Nem én vagyok a hülye...
Azért "frissítettem" a 7.23.5-re a 7.24-ről, itthon stabil, távolról holnap meglátjuk, és szükség esetén (na meg amúgy is kíváncsiságból) frissítem a Windows-os klienset 1.1-re, ha már májusban nagy kussban kitették a WG fejlesztők (addig évekig valami 0.5akárhányas volt).Én is visszatértem 7.23.5lt-re mert 7.24.2-n összedőltek a vlanjaim

-
E.Kaufmann
veterán
Sziasztok. Ennyi infó van egyenlőre: "It is related to SSH and allows any unauthenticated remote attacker access to a shell. It doesn't matter if you use passwords or keys. If SSH can be reached, you are vulnerable until you update." A 7.24.2 javítja De! rengetegen panaszkodnak a wireguard handshake problémákra.
...rengetegen panaszkodnak a wireguard handshake problémákra.
Ugyehogyugye? Nem én vagyok a hülye...
Azért "frissítettem" a 7.23.5-re a 7.24-ről, itthon stabil, távolról holnap meglátjuk, és szükség esetén (na meg amúgy is kíváncsiságból) frissítem a Windows-os klienset 1.1-re, ha már májusban nagy kussban kitették a WG fejlesztők (addig évekig valami 0.5akárhányas volt). -
 user12
őstag
LT2P kapcsolat amúgy önmagában nem titkosított, kell az IPsec hozzá (jelszó itt sem árt).
Szóval az OVPN lesz a nyerő, az amúgy sem sharedkey megoldással működik, viszont itt offtopik.Önmagában nem ördögtől valő az L2TP/IPSEC tunnel se - ok, van 3 publikus well-known portja, amit adott esetben előszeretettel ütnek ransom source-ok, de megfelelő felhasználónév/jelszavakkal és adott esetben egy auto blacklist-tel eleggé minimalizálható az esélye, hogy kompromittálódik. Én azért szeretem, mert sok eszközzel és rendszerrel natívan megy.
-
user12
őstag
Meg aki nem használ kulcsot.
![;]](//cdn.rios.hu/dl/s/v1.gif)
Meg aki nem rakja publikusra az ssh-t
“We have obtained confirmation that the attackers are exploiting this combination of vulnerabilities to take full control of devices whose SSH service is accessible from public networks.” -
lionhearted
őstag
-
 Reggie0
titán
Aki nem hasznal RSA kulcsot, az nem is erintett. Szoval nem muszaj rogton frissitgetni, eleg, ha csak elliptikus kulcs van csak a rendszerben.
-
ekkold
Topikgazda
Köszi, frissítettem az eszközeimet amelyek a neten elérhetők, de van egy virtuális gépen futó rendszer (szerencsére az internetről nem érhető el) amelyet azért nem tudok frissíteni 7.21.5 LT-ról, 7.23.5-re LT-re mert ciklikus reboot-ba kezd, fogalmam sincs miért, szóval downgrade-elni kellett, egyelőre visszamentem 7.21.5-re ...
Frissítettem egy RB5009-et 7.23.5.re, egy 4011-et , és egy CCR1009-et pedig 6.49.21-re. Ezekkel szerencsére nincs probléma. Mondjuk admin felületet sosem tettem ki a netre egyiken sem, az csak helyben vagy VPN-en át megy. -
 DeniL
tag
-
joe_m
csendes tag
Sziasztok. Ennyi infó van egyenlőre: "It is related to SSH and allows any unauthenticated remote attacker access to a shell. It doesn't matter if you use passwords or keys. If SSH can be reached, you are vulnerable until you update." A 7.24.2 javítja De! rengetegen panaszkodnak a wireguard handshake problémákra.
-
Lenry
félisten
Mindenhol leírták hogy egyelőre nem mondanak részleteket, hogy mindenkinek legyen ideje frissíteni. Szóval nyilván senki sem tud semmit
-
ekkold
Topikgazda
El tudja mondani valaki, mi volt ez a hirtelen biztonsági frissítés, hogy még a 6-os RouterOS-hez is kiadtak gyorsan egy javítást? Milyen biztonsági rést találtak?
(van egy virtuális gép amit nem tudok frissíteni, jó lenne tudni, veszélyben van-e) -
 Kindar
tag
Egy szintén Xiaomi kamera lesz mögötte, de nem nézegetni akarom, hanem ha valami mozgás van akkor képeket töltené fel NAS-ra. A VPN is ezért kell csak, mert nagyszerűen ki van találva, hogy vagy SD-re ment, vagy tud NAS-ra is, de csak helyi hálózatra. Reményeim szerint az életben nem fog még képeket sem tölteni fel, de, annak meg nincs értelme, hogy kártyára csinálja a képeket. Ha valaki bemegy, úgyis viszi a kamerát is...
-
E.Kaufmann
veterán
Ha biztos nem akarsz holnap kamerákat aggatni rá, elég, egyébként minimum arm32 architektúra.
-
Kindar
tag
Köszönöm mindenkinek az ajánlásokat!
Hex lite is elég lehet? Majd 10000 a különbség a sima hex-hez képest. Abszolút minimális adatforgalom lenne rajta, így ami elég a VPN kapcsolathoz erőforrás, az majdhogynem mindenre is elég. -
E.Kaufmann
veterán
A vicc a TP-link. Ilyennel csináltam távoli irodában SIP melléket, aminek csak annyi kellett, hogy kapjon DHCP-n címet, mögötte meg kapcsolódott a telefon. Pár okosrelének minek több? Nem smips, amiben olyan kevés a RAM, hogy a frissítés se bír lefutni...
-
fudi2002
nagyúr
Itt nem arról volt szó, hogy egy desktop proci E magja megeszi-e reggelire egy router prociját reggelire vagy sem (egyébként bizonyos feladatok esetén abszolút nem, csak megjegyzem), hanem feladatpriorizáció esetén kérdéses, hogy az a feladat aminek P magon kell futnia az P magon is fog futni, vagy éppen egy E magot kap majd, mert pl. a ROS nem fog tudni különbséget tenni.
Azért nem mindegy, hogy pl. a PPPoE majd egy E maggal fog küszködni 100%-on 4/2 Gbit/s esetén, vagy egy P mag fogja szépen elvinni 50%-on, persze ez csak egy sarkalatos példa.
Ha leírom neked xy hardverkulcsos nyilvántartó, könyvelő, cad és ajánlatszerkesztő programok nevét, amit nem hogy kipróbálni, de még letölteni sem tudsz netről (mert csak telepítésnél adják oda a telepítőt, onnantól csak online frissít), akkor boldog leszel?CHR, gigabit net kihajtva lefele irányban, fasttrack kikapcsolva. 13700k a proc.
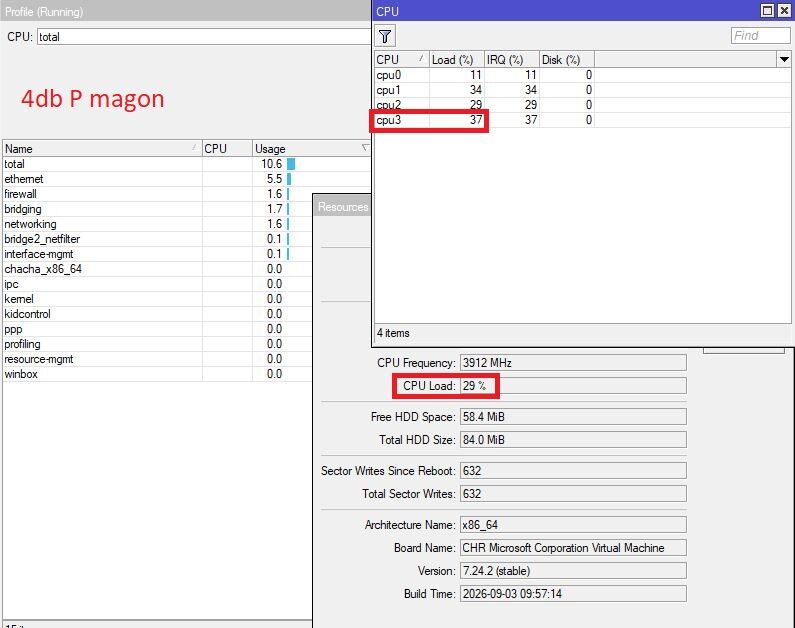
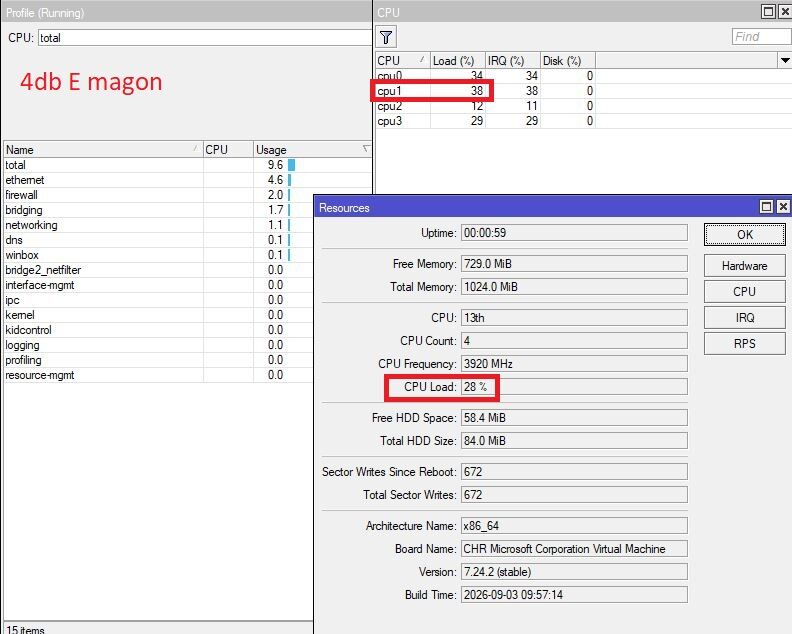 Én nem látom a nagy difit amit írtál..
-
ekkold
Topikgazda
Több tipus is szóba jöhet, a rel olcsók: pl. hex, hex-s, hap ac^2
Ha árérzékeny a dolog akkor nézz szét használt piacon... Célszerű olyat választani ami többmagos procival működik, ARM vagy ARM64 előnyben. Ha wifi-s de nincs rá szükséged akkor a wifi nyugodtan kikapcsolható benne.
Más lehetőség, csak drága, de teljesen kiválthatod a jelenlegi routert is mikrotikkel. Vagy kimondottam mobilnetes eszközzel. Elég sok típus képes mobilos USB-stick kezelésére is (nincs tapasztalatom ezekkel, konkrét típusokat nem tudok ajánlani)Használj wireguard VPN-t, ez a legjobb választás. Mikrotik-mikrotik között a sima L2TP is használ egyszerűbb titkosítást, tartaléknak azt is beállítanám (paranoia esetén +ipsec)
-
E.Kaufmann
veterán
Az a jó a Mikrotikben, hogy a RouterOS egységes, a licencet kell nézni, mi van korlátozva, meg hogy hardveresen mit tud. Valamit már ilyennel is tudsz barkácsolni: [link]
-
lionhearted
őstag
Sziasztok,
Szeretnék mikrotik routeren létrehozni egy VPN szervert amire egy Tp-link mr100 4G routerrel csatlakoznék kliensként. A baj az, hogy a Tp-link nem támogatja a shared key-t, így openvpn-t össze sem tudtam hozni, hogy csatlakozzon. Lt2p kapcsolatot létre tudtam ugyan hozni, de amennyire értek hozzá ott is a jelszó hiánya miatt kommunikáció már nem történt, pinegelni sem tudtam egyik hálózatból a másikba semmit. A kapcsolat látszott a MikroTik-ben, a Tp-link is azt írta, hogy connected és semmi több. A tűzfal beállításoknál látszott, hogy a Tp-link irányából van forgalom a MikroTik irányába, de visszafelé már semmi. Garázsba szeretnék pár okos szenzort felrakni plusz egy kamerát ami NAS-ra mentene, de az csak smb kapcsolaton képes erre és mivel a garázs két utcával odébb van, így más megoldás nem jöhet szóba.
Nálam itt megállt a tudomány.LT2P kapcsolat amúgy önmagában nem titkosított, kell az IPsec hozzá (jelszó itt sem árt).
Szóval az OVPN lesz a nyerő, az amúgy sem sharedkey megoldással működik, viszont itt offtopik. -
blt-blog
tag
Megpróbáltam csatlakozni egy win7-es PC-vel, elsőre ezt kaptam:
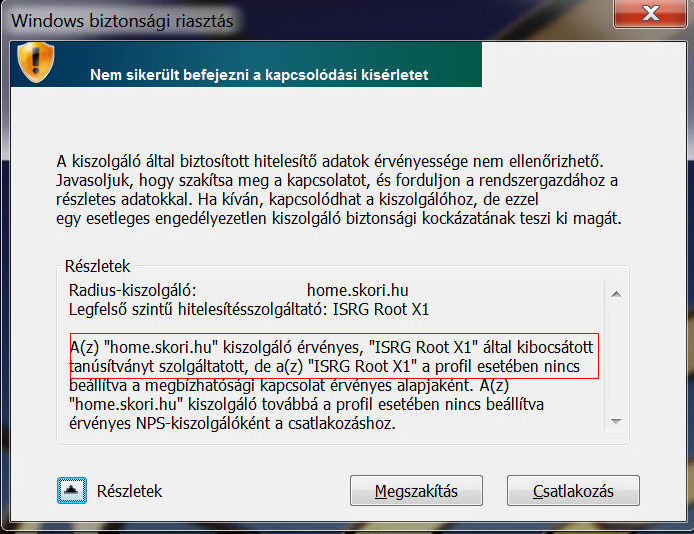
Ezután a vezeték nélküli kapcsolatok beállításainál, felvettem ezt a kapcsolatot, megadtam az azonosítás módját, és kipipáltam, a rendszerben meglevő gyökér tanusítványokat az alábbiak szerint:
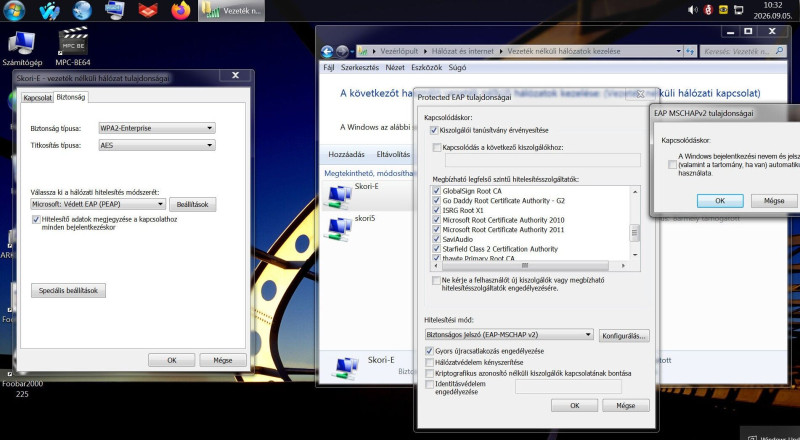
Ezután a következő csatlakozási próbálkozásra szépen bekérte a nevet és a jelszót, majd csatlakozott is.Mint látható pl. ki kellet kapcsolni, hogy nálam ne a windows bejelentkezési nevet/jelszót használja, de olyan helyen ahol a radius szerver elfogadja ezt, ott még egyszerűbb is.
Tehát valóban nem két kattintás volt felcsatlakozni, de azért meg lehetett oldani. Ha lesz energiám megnézem más oprendszeren is.
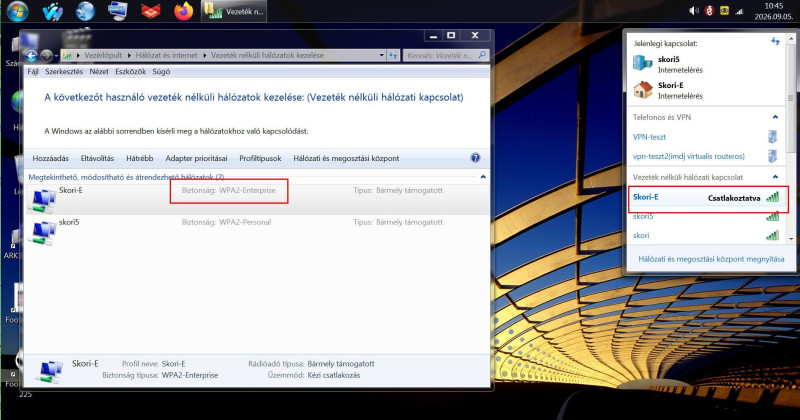
Közben rájöttem, hogy ugyanarról beszélünk amit leírtál a végén. Megy a wifi de el kell fogadni a tanusítványt. De a beállítás elvégzése után ez többször nem jön elő amúgy, ha a név/jelszó is mentve van, akkor kattintok a vifire, és kérdés nélkül csatlakozik.
"Közben rájöttem, hogy ugyanarról beszélünk amit leírtál a végén. Megy a wifi de el kell fogadni a tanusítványt. De a beállítás elvégzése után ez többször nem jön elő amúgy, ha a név/jelszó is mentve van, akkor kattintok a vifire, és kérdés nélkül csatlakozik."
Szerintem en is azt irtam, hogy az elejen, az elso csatlakozaskor kell rabokni a nagy piros uzenetre es onnantol mindig jo. De nalam peldaul a guest wifi is 802.1x -en mukodik, es kint van egy tablet a nappaliban, amin barki tud egy self-regisztraciot csinalni sajat maganak es az account egy hetig ervenyes, meg valaszthat is, hogy melyik orszagbol valo ip cimet ker. Nyilvan tok jo lenne, ha nem kene ez utan mindenkinek elmagyarazni, hogy persze persze fogadd csak el a nagy piros hibauzenetet, ne foglalkozz vele. De sajna nem megy, egyeb okokbol viszont ragaszkodom a 802.1x -hez. Pedig mennyivel egyszerubb volt, amikor a falon volt a QR kod, leolvastak es csatlakoztak, csa. Sokkal profibb a mostani rendszer, de a vegfelhasznalo szemszogebol az elozo primitiv volt az. -
Kindar
tag
Igen, biztos voltam benne, hogy a Tp-link lesz a szűk keresztmetszet, de gondoltam hátha valaki talakozott már ezzel a kombinációval és van rá megoldása plusz eszköz nélkül.
Melyik MikroTik eszköz lenne a legolcsóbb ami erre a célra már megfelelő lenne? Típust esetleg tudnál ajánlani? -
ekkold
Topikgazda
Sziasztok,
Szeretnék mikrotik routeren létrehozni egy VPN szervert amire egy Tp-link mr100 4G routerrel csatlakoznék kliensként. A baj az, hogy a Tp-link nem támogatja a shared key-t, így openvpn-t össze sem tudtam hozni, hogy csatlakozzon. Lt2p kapcsolatot létre tudtam ugyan hozni, de amennyire értek hozzá ott is a jelszó hiánya miatt kommunikáció már nem történt, pinegelni sem tudtam egyik hálózatból a másikba semmit. A kapcsolat látszott a MikroTik-ben, a Tp-link is azt írta, hogy connected és semmi több. A tűzfal beállításoknál látszott, hogy a Tp-link irányából van forgalom a MikroTik irányába, de visszafelé már semmi. Garázsba szeretnék pár okos szenzort felrakni plusz egy kamerát ami NAS-ra mentene, de az csak smb kapcsolaton képes erre és mivel a garázs két utcával odébb van, így más megoldás nem jöhet szóba.
Nálam itt megállt a tudomány.Itt nyilván a TP-Link a gond, a Mikrotiken jól működnek a VPN-ek. Ha a TP-Linket akarod konfigurálni az itt OFF, keress TP-Link vagy VPN témát. Amit itt tanácsolni lehet: a TP-Link mögé (vagy helyette) egy másik Mikrotik, majd wireguard, és/vagy L2TP beállítása.
-
Kindar
tag
Sziasztok,
Szeretnék mikrotik routeren létrehozni egy VPN szervert amire egy Tp-link mr100 4G routerrel csatlakoznék kliensként. A baj az, hogy a Tp-link nem támogatja a shared key-t, így openvpn-t össze sem tudtam hozni, hogy csatlakozzon. Lt2p kapcsolatot létre tudtam ugyan hozni, de amennyire értek hozzá ott is a jelszó hiánya miatt kommunikáció már nem történt, pinegelni sem tudtam egyik hálózatból a másikba semmit. A kapcsolat látszott a MikroTik-ben, a Tp-link is azt írta, hogy connected és semmi több. A tűzfal beállításoknál látszott, hogy a Tp-link irányából van forgalom a MikroTik irányába, de visszafelé már semmi. Garázsba szeretnék pár okos szenzort felrakni plusz egy kamerát ami NAS-ra mentene, de az csak smb kapcsolaton képes erre és mivel a garázs két utcával odébb van, így más megoldás nem jöhet szóba.
Nálam itt megállt a tudomány. -
 yodee_
őstag
-
user12
őstag
-
Tamarel
senior tag
A WPA2 csak elméletileg törhető. Ha be van kapcsolva a management védelem, akkor nem tudod azonosítás nélküli deauth csomagokkal lelökni a klienseket, azaz nem tudsz belátható idő alatt elegendő adatot gyűjteni offline töréshez. Ha pedig a jelszó is kellően hosszú, akkor reális idő alatt jelenleg nem lehet visszafejteni. Persze ha belefér évekig futtattni a kulcskereső algoritmust, akkor megoldható.
A jelszó hossza mindegy és inkább 5 perc az egész, de tényleg kell 4 way handshake hozzá.
A lényeg, hogy most se jó, aztán hol van még a Mythos meg a többi.
-
 stigma
addikt
Sziasztok, hátha valakit érdekel :
mindenamimikrotik.hu oldal tesztelte a be3 Media és hAP Be Lite-ot, utóbbiról nem annyira jókat mondott.
MikroTik + WiFi 7 - 2. rész -
ekkold
Topikgazda
Nem engem kerdeztel, de ez a kerdes nem ilyen egyszeru. Kulon kell valasztani a tanusitvany ervenyes / hiteles mivoltat attol, hogy mire akarod hasznalni.
1) Normal esetben (egy weboldal eseten) a bongeszobe beirod az url-t amit latni akarsz - a bongeszo tehat tudja, hogy mit keresel. Felepul a kapcsolat, jon a TLS handshake, a bongeszo elkuldi milyen domain nevet akar megnezni, a szerver felajanlja a megfelelo tanusitvanyt (ha tobb domaint hostol). Ennek a tanusitvanynak vannak bizonyos parameterei, mint peldaul az ervenyesseg idotartama, a nevek amelyekre ervenyes, illetve a hitelesito, aki alairta a tanusitvanyt. Ha a hitelesito nem root CA (azaz egy olyan tanusitvany ami benne van a bongeszodben es az elfogadja hitelesnek) akkor kell a lanc is, hogy a tanusitvanyt alairo hitelesitotol el lehessen jutni egy root CA-ig.
Azaz peldaul a valami.com -ot hitelesitette mondjuk a sufni bt, mint CA. De a sufni bt nem root CA, tehat a tanusitvany lancban benne lesz, hogy a sufni bt-t hitelesitette a komolyceg kft (meg mindig nem root CA) es a komolyceg kft-t pedig a verisign (aki mar root CA). Ezt a rakas tanusitvanyt a bongeszo mind megkapja, elmolyol rajta kicsit es ha minden okes, akkor zold lesz es mehet az adatforgalom.
Fontos tudni, hogy barmilyen CA-t kezzel beimportalhatsz a bongeszodbe es onnantol az altala alairt tanusitvanyok ervenyesek lesznek, mert a bongeszo megbizik az alairoban, de ez csak azt valtja ki, hogy nem kell lanc, hiszen nyilvan a sajat PKI-t root CA-jat importalod csak be kezzel.
Viszont.
2) wifi SSID-hoz csatlakozasnal ez nem ilyen egyszeru. Nincs domain nev, amit megadsz, mert nem bongeszo amit hasznalsz, hanem az adott vegpont oprendszereben beallitod, hogy az X nevu SSID-hoz akarsz kapcsolodni es 802.1x -et hasznalsz. A radius szerver pedig feldob egy tanusitvanyt a kliensnek, hiszen az autentikacio valamilyen TLS-titkositott csatornan tortenik. Ebben a tanusitvanyban benne lesz az, hogy, milyen nevre van kiallitva a tanusitvany es ki hitelesitette (illetve a lanc is, ha szukseges). Ez a nev barmi lehet, hiszen te valasztottad. Altalaban a radius szerver neve, peldaul: radius.otthon.net vagy barmi ahogy hivod. De lehet akarmi.
Igenam, de a vegpont mint irtam nem egy bongeszo. Nem irtal be URL-t, tehat az oprendszer nem fogja tudni eldonteni, hogy a tanusitvany ervenyes-e ahhoz az SSID-hez amihez csatlakozni akarsz. Azt el fogja tudni donteni, hogy ervenyes-e ugy egyatalan (nem jart le), meg elhiszi, hogy valodi, ha az alairo CA-t elfogadja hitelesnek (vagy mert root CA, vagy mert a sajat CA-d amit beimportaltal kezzel). De nem fogja tudni eldonteni, hogy a kapott tanusitvany passzol-e ahhoz az SSID-hez amihez csatlakozni keszul eppen. Semmilyen informacio nincs a tanusitvanyban, ami osszerendelne a tanusitvanyt magat azzal az SSID-vel amihez csatlakozni akarsz. Egyszeruen a protokoll nem ad ehhez semmit. Hiaba szol a tanusitvany ugyanolyan nevre, mint az SSID, az meg nem jelenti, hogy pontosan ehhez tartozik.
Android eseten a csatlakozaskor van egy opcionalis mezo, talan domain nev vagy valami hasonlo neven. Nem emlekszem, 10+ eve nem fogtam androidot a kezembe. Ha ide beirsz egy barmilyen nevet, akkor a tanusitvanyt az itt megadott nevvel fogja osszehasonlitani (mint a bongeszo) es elfogadja a radius altal felkinalt tanusitvanyt, ha a CN (meg a SAN) passzol a domain nevhez, amit beirtal.
De. 1) nincs minden vegponton ilyen, peldaul sem windows asztali gepben meg nem lattam, sem pedig apple termeken nem lattam ilyet. Hirtelen a wpa_supplicant-rol sem tudom, hogy tamogatja-e egyatalan. 2) A hasznalata igazabol kenyelmetlenne teszi a wifit, mert ha nem irsz be semmit is tudsz csatlakozni - csak el kell fogadnod a tanusitvanyt kezzel, ha pedig nem akarod a felugro figyelmeztetest, akkor egy adattal tobbet kell megadnod (nem eleg a nev + jelszo). Ami adatot is marketingelned kell ha valaki mas, pl csaladtag vagy barat csatlakozna.
Van android es IOS altal is ismert QR kodos csatlakozas - sajnos ezt en tobb honap kuzdes utan sem tudtam mukodesre birni 802.1x eseten. Siman mukodik PSK hasznalatakor, megadom a parametereket, csinalok belole egy qr kodot, telefon leolvassa es kesz. De en nem jottem ra semmilyen formatumra, hogy mikeppen tudnek egy EAP ssid + nev + jelszo kombinaciora legeneralt qr kodot elfogadtatni a telefonnal (a szabvany szerint kepes ra de semmilyen telefon nem ismerte fel).
Tehat a kerdesedre a valasz
"Van wildcard ssl-em a teljes domainre. Most is megy a wifi, csak sikít a tanusítványra."
erre az, hogy azert sikit, amit a 2) ben leirtam. Ha a vegpont olyan, akkor nincs semmilyen mas opciod, mint egyszer az elejen leokezni a tanusitvany warningot. Hiaba importalod be a sajat PKI-d root CA-jat, nem az a gond, hogy a tanusitvany ne lenne ervenyes, hanem az, hogy nem tudja eldonteni, hogy ehhez az SSID-hoz lenne ervenyes, mert nincs semmilyen kapcsolat az SSID es a tanusitvany CN-je kozott.
Megpróbáltam csatlakozni egy win7-es PC-vel, elsőre ezt kaptam:
Ezután a vezeték nélküli kapcsolatok beállításainál, felvettem ezt a kapcsolatot, megadtam az azonosítás módját, és kipipáltam, a rendszerben meglevő gyökér tanusítványokat az alábbiak szerint:
Ezután a következő csatlakozási próbálkozásra szépen bekérte a nevet és a jelszót, majd csatlakozott is.Mint látható pl. ki kellet kapcsolni, hogy nálam ne a windows bejelentkezési nevet/jelszót használja, de olyan helyen ahol a radius szerver elfogadja ezt, ott még egyszerűbb is.
Tehát valóban nem két kattintás volt felcsatlakozni, de azért meg lehetett oldani. Ha lesz energiám megnézem más oprendszeren is.
Közben rájöttem, hogy ugyanarról beszélünk amit leírtál a végén. Megy a wifi de el kell fogadni a tanusítványt. De a beállítás elvégzése után ez többször nem jön elő amúgy, ha a név/jelszó is mentve van, akkor kattintok a vifire, és kérdés nélkül csatlakozik.
-
ekkold
Topikgazda
Nem engem kerdeztel, de ez a kerdes nem ilyen egyszeru. Kulon kell valasztani a tanusitvany ervenyes / hiteles mivoltat attol, hogy mire akarod hasznalni.
1) Normal esetben (egy weboldal eseten) a bongeszobe beirod az url-t amit latni akarsz - a bongeszo tehat tudja, hogy mit keresel. Felepul a kapcsolat, jon a TLS handshake, a bongeszo elkuldi milyen domain nevet akar megnezni, a szerver felajanlja a megfelelo tanusitvanyt (ha tobb domaint hostol). Ennek a tanusitvanynak vannak bizonyos parameterei, mint peldaul az ervenyesseg idotartama, a nevek amelyekre ervenyes, illetve a hitelesito, aki alairta a tanusitvanyt. Ha a hitelesito nem root CA (azaz egy olyan tanusitvany ami benne van a bongeszodben es az elfogadja hitelesnek) akkor kell a lanc is, hogy a tanusitvanyt alairo hitelesitotol el lehessen jutni egy root CA-ig.
Azaz peldaul a valami.com -ot hitelesitette mondjuk a sufni bt, mint CA. De a sufni bt nem root CA, tehat a tanusitvany lancban benne lesz, hogy a sufni bt-t hitelesitette a komolyceg kft (meg mindig nem root CA) es a komolyceg kft-t pedig a verisign (aki mar root CA). Ezt a rakas tanusitvanyt a bongeszo mind megkapja, elmolyol rajta kicsit es ha minden okes, akkor zold lesz es mehet az adatforgalom.
Fontos tudni, hogy barmilyen CA-t kezzel beimportalhatsz a bongeszodbe es onnantol az altala alairt tanusitvanyok ervenyesek lesznek, mert a bongeszo megbizik az alairoban, de ez csak azt valtja ki, hogy nem kell lanc, hiszen nyilvan a sajat PKI-t root CA-jat importalod csak be kezzel.
Viszont.
2) wifi SSID-hoz csatlakozasnal ez nem ilyen egyszeru. Nincs domain nev, amit megadsz, mert nem bongeszo amit hasznalsz, hanem az adott vegpont oprendszereben beallitod, hogy az X nevu SSID-hoz akarsz kapcsolodni es 802.1x -et hasznalsz. A radius szerver pedig feldob egy tanusitvanyt a kliensnek, hiszen az autentikacio valamilyen TLS-titkositott csatornan tortenik. Ebben a tanusitvanyban benne lesz az, hogy, milyen nevre van kiallitva a tanusitvany es ki hitelesitette (illetve a lanc is, ha szukseges). Ez a nev barmi lehet, hiszen te valasztottad. Altalaban a radius szerver neve, peldaul: radius.otthon.net vagy barmi ahogy hivod. De lehet akarmi.
Igenam, de a vegpont mint irtam nem egy bongeszo. Nem irtal be URL-t, tehat az oprendszer nem fogja tudni eldonteni, hogy a tanusitvany ervenyes-e ahhoz az SSID-hez amihez csatlakozni akarsz. Azt el fogja tudni donteni, hogy ervenyes-e ugy egyatalan (nem jart le), meg elhiszi, hogy valodi, ha az alairo CA-t elfogadja hitelesnek (vagy mert root CA, vagy mert a sajat CA-d amit beimportaltal kezzel). De nem fogja tudni eldonteni, hogy a kapott tanusitvany passzol-e ahhoz az SSID-hez amihez csatlakozni keszul eppen. Semmilyen informacio nincs a tanusitvanyban, ami osszerendelne a tanusitvanyt magat azzal az SSID-vel amihez csatlakozni akarsz. Egyszeruen a protokoll nem ad ehhez semmit. Hiaba szol a tanusitvany ugyanolyan nevre, mint az SSID, az meg nem jelenti, hogy pontosan ehhez tartozik.
Android eseten a csatlakozaskor van egy opcionalis mezo, talan domain nev vagy valami hasonlo neven. Nem emlekszem, 10+ eve nem fogtam androidot a kezembe. Ha ide beirsz egy barmilyen nevet, akkor a tanusitvanyt az itt megadott nevvel fogja osszehasonlitani (mint a bongeszo) es elfogadja a radius altal felkinalt tanusitvanyt, ha a CN (meg a SAN) passzol a domain nevhez, amit beirtal.
De. 1) nincs minden vegponton ilyen, peldaul sem windows asztali gepben meg nem lattam, sem pedig apple termeken nem lattam ilyet. Hirtelen a wpa_supplicant-rol sem tudom, hogy tamogatja-e egyatalan. 2) A hasznalata igazabol kenyelmetlenne teszi a wifit, mert ha nem irsz be semmit is tudsz csatlakozni - csak el kell fogadnod a tanusitvanyt kezzel, ha pedig nem akarod a felugro figyelmeztetest, akkor egy adattal tobbet kell megadnod (nem eleg a nev + jelszo). Ami adatot is marketingelned kell ha valaki mas, pl csaladtag vagy barat csatlakozna.
Van android es IOS altal is ismert QR kodos csatlakozas - sajnos ezt en tobb honap kuzdes utan sem tudtam mukodesre birni 802.1x eseten. Siman mukodik PSK hasznalatakor, megadom a parametereket, csinalok belole egy qr kodot, telefon leolvassa es kesz. De en nem jottem ra semmilyen formatumra, hogy mikeppen tudnek egy EAP ssid + nev + jelszo kombinaciora legeneralt qr kodot elfogadtatni a telefonnal (a szabvany szerint kepes ra de semmilyen telefon nem ismerte fel).
Tehat a kerdesedre a valasz
"Van wildcard ssl-em a teljes domainre. Most is megy a wifi, csak sikít a tanusítványra."
erre az, hogy azert sikit, amit a 2) ben leirtam. Ha a vegpont olyan, akkor nincs semmilyen mas opciod, mint egyszer az elejen leokezni a tanusitvany warningot. Hiaba importalod be a sajat PKI-d root CA-jat, nem az a gond, hogy a tanusitvany ne lenne ervenyes, hanem az, hogy nem tudja eldonteni, hogy ehhez az SSID-hoz lenne ervenyes, mert nincs semmilyen kapcsolat az SSID es a tanusitvany CN-je kozott.
Annyiban jogos, hogy csak mobil eszközzel próbáltam kapcsolódni, és ott gyakorlatilag kötelező domén nevet is megadni, a név/jelszó mellett. Sok telefon nem is engedi menteni a kapcsolatot domén név nélkül. Régi telefonoknál még kikapcsolható a tanusítvány ellenőrzése (ez egy gyenge pont törés szempontjából), de a nem túl régi készülékeken nem lehet kikapocsolni ezt, mindenképpen ellenőrzik, hogy a tanusítvány megfelelő-e az adott domain névhez.
Windows-al pl. még nem próbáltam csatlakozni rá, de ki fogom próbálni! Jó, hogy felhívtad a figyelmem erre.
-
ekkold
Topikgazda
WPA-t ne használj együtt WPA2-vel, néhány eszköz nem szereti. Csak WPA2-PSK + AES
Ha kell a sima WPA is valamihez, akkor azt tedd külön SSID-re, más MAC addressel.
Azért a WPA számokhoz hozzá kellene adni egyet. WPA 2010 óta kuka, WPA2 2018 óta törhető (az eap-tls is, mert csak authentikáció).
A wpa3-ban is van sérülékenység, de azért még nem kell vpn-t húzni fölé. Amíg van perfect forward secrecy.
A WPA2 csak elméletileg törhető. Ha be van kapcsolva a management védelem, akkor nem tudod azonosítás nélküli deauth csomagokkal lelökni a klienseket, azaz nem tudsz belátható idő alatt elegendő adatot gyűjteni offline töréshez. Ha pedig a jelszó is kellően hosszú, akkor reális idő alatt jelenleg nem lehet visszafejteni. Persze ha belefér évekig futtattni a kulcskereső algoritmust, akkor megoldható.
-
Tamarel
senior tag
Pedig a Matter szerint valid adatkapcsolati réteg... Szívtam már Zigbee és Zwave vonalon, a Wifi lehet, hogy sokat fogyaszt de sokkal stabilabb és rugalmasabban alakítható. Mi a tokomnak a mesh is, ha le tudok tenni több rádiót, de pl Zigbee alatt csak az a módi

Ott ez nem kérdés.
2020 óta minden új wifi certified eszköz kötelezően wpa3 képes, így az összes matter is.Szerintem a régi, wpa2 csippes kínai eszközök 10 év múlva is kaphatóak lesznek…
Használható, csak illene külön ssid / vlan / internet tiltás.
Persze mindenki azt csinál, amit akar. -
E.Kaufmann
veterán
Pedig a Matter szerint valid adatkapcsolati réteg... Szívtam már Zigbee és Zwave vonalon, a Wifi lehet, hogy sokat fogyaszt de sokkal stabilabb és rugalmasabban alakítható. Mi a tokomnak a mesh is, ha le tudok tenni több rádiót, de pl Zigbee alatt csak az a módi
-
Tamarel
senior tag
Akinek nem WPA3 képesek az okosreléi is, az annyit is ér
Csak az a két nyomoronc AUX tudná De ők külön hálót kaptak, mivel úgy is csak interneten kereszül hajlandók kommunikálni, így csak azt érik el...A wifi nem okosotthon protokoll.

-
E.Kaufmann
veterán
WPA-t ne használj együtt WPA2-vel, néhány eszköz nem szereti. Csak WPA2-PSK + AES
Ha kell a sima WPA is valamihez, akkor azt tedd külön SSID-re, más MAC addressel.
Azért a WPA számokhoz hozzá kellene adni egyet. WPA 2010 óta kuka, WPA2 2018 óta törhető (az eap-tls is, mert csak authentikáció).
A wpa3-ban is van sérülékenység, de azért még nem kell vpn-t húzni fölé. Amíg van perfect forward secrecy.
Akinek nem WPA3 képesek az okosreléi is, az annyit is ér
Csak az a két nyomoronc AUX tudná De ők külön hálót kaptak, mivel úgy is csak interneten kereszül hajlandók kommunikálni, így csak azt érik el... -
Tamarel
senior tag
WPA-t ne használj együtt WPA2-vel, néhány eszköz nem szereti. Csak WPA2-PSK + AES
Ha kell a sima WPA is valamihez, akkor azt tedd külön SSID-re, más MAC addressel.Játszottam még kicsit az enterprise wifivel, és valós, érvényes Let's encrypt tanusítványt használva szépen felcsatlakoznak a háklisabb eszközök is. Nálam a NAS a webszerver és a RADIUS szterver is, szóval nem a mikrotik kacifántos DDNS neve a hostnév a tanusítványhoz.
WPA-t ne használj együtt WPA2-vel, néhány eszköz nem szereti. Csak WPA2-PSK + AES
Ha kell a sima WPA is valamihez, akkor azt tedd külön SSID-re, más MAC addressel.
Azért a WPA számokhoz hozzá kellene adni egyet. WPA 2010 óta kuka, WPA2 2018 óta törhető (az eap-tls is, mert csak authentikáció).
A wpa3-ban is van sérülékenység, de azért még nem kell vpn-t húzni fölé. Amíg van perfect forward secrecy.
-
E.Kaufmann
veterán
"I identified the actual issue and recreated it locally: It is related to SSH and allows any unauthenticated remote attacker access to a shell. It doesn't matter if you use passwords or keys. If SSH can be reached, you are vulnerable until you update."
Ugy tunik ha nincs a WAN oldalon (vagy barmilyen untrusted oldalon) elerheto SSH, akkor nem kell sietni a frissitessel.
Vagy kitudja
A 7.23.valahánnyal és az új Windows-os wg-vel teszek egy próbát...
Vicc, hogy mostanában bétával és rc-vel se volt gondom, erre amikor fontos lenne, kijön egy ilyen "stable" -
blt-blog
tag
Mondták is a MindenamiMikrotik podcastban, hogy van valami komoly biztonsági hiba, amely részleteiről mélyen kussolnak...
"I identified the actual issue and recreated it locally: It is related to SSH and allows any unauthenticated remote attacker access to a shell. It doesn't matter if you use passwords or keys. If SSH can be reached, you are vulnerable until you update."
Ugy tunik ha nincs a WAN oldalon (vagy barmilyen untrusted oldalon) elerheto SSH, akkor nem kell sietni a frissitessel.
-
blt-blog
tag
Nem engem kerdeztel, de ez a kerdes nem ilyen egyszeru. Kulon kell valasztani a tanusitvany ervenyes / hiteles mivoltat attol, hogy mire akarod hasznalni.
1) Normal esetben (egy weboldal eseten) a bongeszobe beirod az url-t amit latni akarsz - a bongeszo tehat tudja, hogy mit keresel. Felepul a kapcsolat, jon a TLS handshake, a bongeszo elkuldi milyen domain nevet akar megnezni, a szerver felajanlja a megfelelo tanusitvanyt (ha tobb domaint hostol). Ennek a tanusitvanynak vannak bizonyos parameterei, mint peldaul az ervenyesseg idotartama, a nevek amelyekre ervenyes, illetve a hitelesito, aki alairta a tanusitvanyt. Ha a hitelesito nem root CA (azaz egy olyan tanusitvany ami benne van a bongeszodben es az elfogadja hitelesnek) akkor kell a lanc is, hogy a tanusitvanyt alairo hitelesitotol el lehessen jutni egy root CA-ig.
Azaz peldaul a valami.com -ot hitelesitette mondjuk a sufni bt, mint CA. De a sufni bt nem root CA, tehat a tanusitvany lancban benne lesz, hogy a sufni bt-t hitelesitette a komolyceg kft (meg mindig nem root CA) es a komolyceg kft-t pedig a verisign (aki mar root CA). Ezt a rakas tanusitvanyt a bongeszo mind megkapja, elmolyol rajta kicsit es ha minden okes, akkor zold lesz es mehet az adatforgalom.
Fontos tudni, hogy barmilyen CA-t kezzel beimportalhatsz a bongeszodbe es onnantol az altala alairt tanusitvanyok ervenyesek lesznek, mert a bongeszo megbizik az alairoban, de ez csak azt valtja ki, hogy nem kell lanc, hiszen nyilvan a sajat PKI-t root CA-jat importalod csak be kezzel.
Viszont.
2) wifi SSID-hoz csatlakozasnal ez nem ilyen egyszeru. Nincs domain nev, amit megadsz, mert nem bongeszo amit hasznalsz, hanem az adott vegpont oprendszereben beallitod, hogy az X nevu SSID-hoz akarsz kapcsolodni es 802.1x -et hasznalsz. A radius szerver pedig feldob egy tanusitvanyt a kliensnek, hiszen az autentikacio valamilyen TLS-titkositott csatornan tortenik. Ebben a tanusitvanyban benne lesz az, hogy, milyen nevre van kiallitva a tanusitvany es ki hitelesitette (illetve a lanc is, ha szukseges). Ez a nev barmi lehet, hiszen te valasztottad. Altalaban a radius szerver neve, peldaul: radius.otthon.net vagy barmi ahogy hivod. De lehet akarmi.
Igenam, de a vegpont mint irtam nem egy bongeszo. Nem irtal be URL-t, tehat az oprendszer nem fogja tudni eldonteni, hogy a tanusitvany ervenyes-e ahhoz az SSID-hez amihez csatlakozni akarsz. Azt el fogja tudni donteni, hogy ervenyes-e ugy egyatalan (nem jart le), meg elhiszi, hogy valodi, ha az alairo CA-t elfogadja hitelesnek (vagy mert root CA, vagy mert a sajat CA-d amit beimportaltal kezzel). De nem fogja tudni eldonteni, hogy a kapott tanusitvany passzol-e ahhoz az SSID-hez amihez csatlakozni keszul eppen. Semmilyen informacio nincs a tanusitvanyban, ami osszerendelne a tanusitvanyt magat azzal az SSID-vel amihez csatlakozni akarsz. Egyszeruen a protokoll nem ad ehhez semmit. Hiaba szol a tanusitvany ugyanolyan nevre, mint az SSID, az meg nem jelenti, hogy pontosan ehhez tartozik.
Android eseten a csatlakozaskor van egy opcionalis mezo, talan domain nev vagy valami hasonlo neven. Nem emlekszem, 10+ eve nem fogtam androidot a kezembe. Ha ide beirsz egy barmilyen nevet, akkor a tanusitvanyt az itt megadott nevvel fogja osszehasonlitani (mint a bongeszo) es elfogadja a radius altal felkinalt tanusitvanyt, ha a CN (meg a SAN) passzol a domain nevhez, amit beirtal.
De. 1) nincs minden vegponton ilyen, peldaul sem windows asztali gepben meg nem lattam, sem pedig apple termeken nem lattam ilyet. Hirtelen a wpa_supplicant-rol sem tudom, hogy tamogatja-e egyatalan. 2) A hasznalata igazabol kenyelmetlenne teszi a wifit, mert ha nem irsz be semmit is tudsz csatlakozni - csak el kell fogadnod a tanusitvanyt kezzel, ha pedig nem akarod a felugro figyelmeztetest, akkor egy adattal tobbet kell megadnod (nem eleg a nev + jelszo). Ami adatot is marketingelned kell ha valaki mas, pl csaladtag vagy barat csatlakozna.
Van android es IOS altal is ismert QR kodos csatlakozas - sajnos ezt en tobb honap kuzdes utan sem tudtam mukodesre birni 802.1x eseten. Siman mukodik PSK hasznalatakor, megadom a parametereket, csinalok belole egy qr kodot, telefon leolvassa es kesz. De en nem jottem ra semmilyen formatumra, hogy mikeppen tudnek egy EAP ssid + nev + jelszo kombinaciora legeneralt qr kodot elfogadtatni a telefonnal (a szabvany szerint kepes ra de semmilyen telefon nem ismerte fel).
Tehat a kerdesedre a valasz
"Van wildcard ssl-em a teljes domainre. Most is megy a wifi, csak sikít a tanusítványra."
erre az, hogy azert sikit, amit a 2) ben leirtam. Ha a vegpont olyan, akkor nincs semmilyen mas opciod, mint egyszer az elejen leokezni a tanusitvany warningot. Hiaba importalod be a sajat PKI-d root CA-jat, nem az a gond, hogy a tanusitvany ne lenne ervenyes, hanem az, hogy nem tudja eldonteni, hogy ehhez az SSID-hoz lenne ervenyes, mert nincs semmilyen kapcsolat az SSID es a tanusitvany CN-je kozott.
-
ekkold
Topikgazda
-
ekkold
Topikgazda
-
 jerry311
nagyúr
-
vkp
aktív tag
Segítenél az enterprise beállításban? Van wildcard ssl-em a teljes domainre. Most is megy a wifi, csak sikít a tanusítványra...
-
yodee_
őstag
-
ekkold
Topikgazda
-
yodee_
őstag
-
user12
őstag
Sziasztok!
Segítsetek nekem kérlek bennetek. Nemrégiben beüzemeltem egy wAP AX-et és még új nekem a wifi-qcom csomag és az új wifi beállítás rész. Valamiért a csatlakoztatott kamera folyamatosan fel és le csatlakozik a wifiről. Mi lehet a gond?
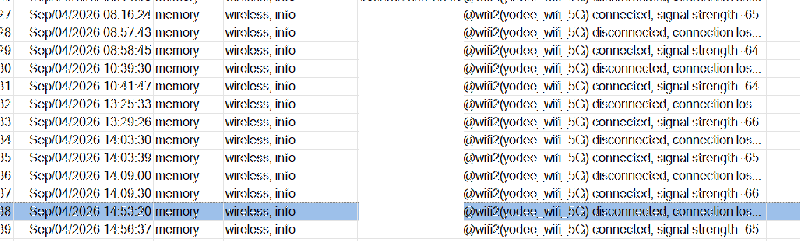
A konfigurációban meg van adva:
- A működési mód: AP
- a régió: Magyarország
- az SSID: yodee_wifi és yodee_wifi_5G
- Skip DFS channel: all az 5GHz sávon
- biztonság szempontjából WPA/WPA2-PSK CCMP van mindkét sávon.Kell még valami mást is állítani?
Köszönöm
Channel width mekkora? Lehet nem tudja a 160Mhz-et (a wap viszont igen ha jól emlekszem)
-
user12
őstag
Milyen rendszerről kapcsolódsz milyen klienssel? Most nézem, hogy végre van új Windows kliens Wireguard-hoz (eddig valami 0.akárhanyas volt évek óta, most 1.1), lehet azzal újrapróbálom jövő héten, ha más turpisság nem derül ki.
Windows kliensről
A Wg frissült valamikor, de az update után működött. Aztán történt valami és nem. A kliensen nem változott semmi, csak a ros lett frissítve. -
E.Kaufmann
veterán
-
jerry311
nagyúr
Mondták is a MindenamiMikrotik podcastban, hogy van valami komoly biztonsági hiba, amely részleteiről mélyen kussolnak...
WinBox-ra tippelek.
3.42 nem csatlakozik a 7.23.5-re az új 4.3 igen. -
ekkold
Topikgazda
Miután már van acme kliens a routerosben, az a kacifántos név is lehet LE tanúsított, sőt megy a dns challenge is így.
Ja lehet éppen, csak amikor a telefonba be kell gépelni a domént, akkor azért csak egyszerűbb pl. egy skori.ftp.sh-t beírni
. -
yodee_
őstag
WPA-t ne használj együtt WPA2-vel, néhány eszköz nem szereti. Csak WPA2-PSK + AES
Ha kell a sima WPA is valamihez, akkor azt tedd külön SSID-re, más MAC addressel.Játszottam még kicsit az enterprise wifivel, és valós, érvényes Let's encrypt tanusítványt használva szépen felcsatlakoznak a háklisabb eszközök is. Nálam a NAS a webszerver és a RADIUS szterver is, szóval nem a mikrotik kacifántos DDNS neve a hostnév a tanusítványhoz.
Át állítottam, meglátjuk. A konfigot a korábbi Chateau LTE12-ről hoztam, ott nem volt gond.
-
lionhearted
őstag
WPA-t ne használj együtt WPA2-vel, néhány eszköz nem szereti. Csak WPA2-PSK + AES
Ha kell a sima WPA is valamihez, akkor azt tedd külön SSID-re, más MAC addressel.Játszottam még kicsit az enterprise wifivel, és valós, érvényes Let's encrypt tanusítványt használva szépen felcsatlakoznak a háklisabb eszközök is. Nálam a NAS a webszerver és a RADIUS szterver is, szóval nem a mikrotik kacifántos DDNS neve a hostnév a tanusítványhoz.
Miután már van acme kliens a routerosben, az a kacifántos név is lehet LE tanúsított, sőt megy a dns challenge is így.
-
ekkold
Topikgazda
Sziasztok!
Segítsetek nekem kérlek bennetek. Nemrégiben beüzemeltem egy wAP AX-et és még új nekem a wifi-qcom csomag és az új wifi beállítás rész. Valamiért a csatlakoztatott kamera folyamatosan fel és le csatlakozik a wifiről. Mi lehet a gond?
A konfigurációban meg van adva:
- A működési mód: AP
- a régió: Magyarország
- az SSID: yodee_wifi és yodee_wifi_5G
- Skip DFS channel: all az 5GHz sávon
- biztonság szempontjából WPA/WPA2-PSK CCMP van mindkét sávon.Kell még valami mást is állítani?
Köszönöm
WPA-t ne használj együtt WPA2-vel, néhány eszköz nem szereti. Csak WPA2-PSK + AES
Ha kell a sima WPA is valamihez, akkor azt tedd külön SSID-re, más MAC addressel.Játszottam még kicsit az enterprise wifivel, és valós, érvényes Let's encrypt tanusítványt használva szépen felcsatlakoznak a háklisabb eszközök is. Nálam a NAS a webszerver és a RADIUS szterver is, szóval nem a mikrotik kacifántos DDNS neve a hostnév a tanusítványhoz.
-
vkp
aktív tag
-
yodee_
őstag
-
Lenry
félisten
Sziasztok!
Segítsetek nekem kérlek bennetek. Nemrégiben beüzemeltem egy wAP AX-et és még új nekem a wifi-qcom csomag és az új wifi beállítás rész. Valamiért a csatlakoztatott kamera folyamatosan fel és le csatlakozik a wifiről. Mi lehet a gond?
A konfigurációban meg van adva:
- A működési mód: AP
- a régió: Magyarország
- az SSID: yodee_wifi és yodee_wifi_5G
- Skip DFS channel: all az 5GHz sávon
- biztonság szempontjából WPA/WPA2-PSK CCMP van mindkét sávon.Kell még valami mást is állítani?
Köszönöm
tud az a kamera 5G-t?
(csomó ilyen IoT cucc csak 2.4-et tud) -
yodee_
őstag
Sziasztok!
Segítsetek nekem kérlek bennetek. Nemrégiben beüzemeltem egy wAP AX-et és még új nekem a wifi-qcom csomag és az új wifi beállítás rész. Valamiért a csatlakoztatott kamera folyamatosan fel és le csatlakozik a wifiről. Mi lehet a gond?
A konfigurációban meg van adva:
- A működési mód: AP
- a régió: Magyarország
- az SSID: yodee_wifi és yodee_wifi_5G
- Skip DFS channel: all az 5GHz sávon
- biztonság szempontjából WPA/WPA2-PSK CCMP van mindkét sávon.Kell még valami mást is állítani?
Köszönöm
-
yodee_
őstag
Egy idő óta átálltam arra, hogy nem akarok szoftvertesztelő lenni, szóval Long Term verziót használok (hacsak nincs kimondottan szükségem valami új funkcióra - de általában nincs).
Talán annyi elfér itt, hogy időnként tesztelem a RouterOS kínai fejlesztő által patch-elt verzióját, és van benne olyan érdekes újdonság amit a gyári mikrotik nem tud.
Konkrétan a /system menü bővült, a /system/shell parancsssal, ahol a háttérben futó linux rendszert lehet elérni (kapunk egy linux shell-t) és parancsokat futtatni. Akár scriptbe is beépíthető mert így is használható: /system/shell cmd=linux_parancs.
A mikrotik pl. nem volt képes egy sima fájlmásolás terminál parancsot beépíteni a rendszerbe, ezért aki a fájlrendszerben másolni akart az pl. sftp-zett a localhoston, vagy hasonló kerülő megoldást használt. Pedig az alap linuxban hibátlanul működik a cp parancs.
Tesztelés virtualbox-ban: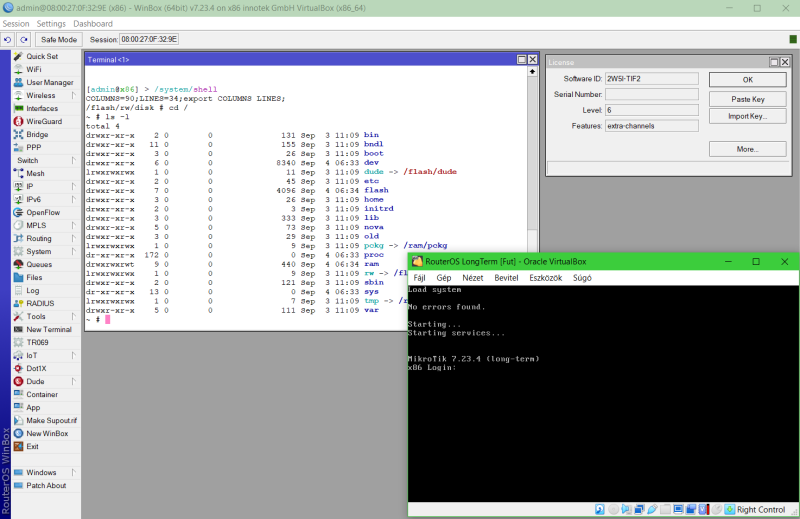
Egyes linuxos statikus binárisok is képesek működni, pl. a TTYD (webes terminál) hibátlanul megy, és akár a qBittorrent-nox is elindul (netet nem lát, de nem jártam utána miért).a
/system/shellfunkció csak a tört verzióban elérhető, itt lehet "crack"-elni is. Az eredeti rendszeren ez zárt téma. -
ekkold
Topikgazda
!!! Óvatosan a 7.24.2-vel !!! , most downgradelek, mert állandóan szakadozik a wireguard kapcsolat, miközben elvileg a router mögötti gép rendesen kilát és a túloldalon is elvileg rendben van az internet elérés.
Na közben visszajött a Router a 7.24.1-el, majd látjuk, hogy az volt-e a gond, otthoni gépről távoli asztalról a rádiót hallgatva.
PS: egy Getta Dávid szám már stabilan átjött otthonról, eddig jó a régi fw... Kopp-kopp...
Egy idő óta átálltam arra, hogy nem akarok szoftvertesztelő lenni, szóval Long Term verziót használok (hacsak nincs kimondottan szükségem valami új funkcióra - de általában nincs).
Talán annyi elfér itt, hogy időnként tesztelem a RouterOS kínai fejlesztő által patch-elt verzióját, és van benne olyan érdekes újdonság amit a gyári mikrotik nem tud.
Konkrétan a /system menü bővült, a /system/shell parancsssal, ahol a háttérben futó linux rendszert lehet elérni (kapunk egy linux shell-t) és parancsokat futtatni. Akár scriptbe is beépíthető mert így is használható: /system/shell cmd=linux_parancs.
A mikrotik pl. nem volt képes egy sima fájlmásolás terminál parancsot beépíteni a rendszerbe, ezért aki a fájlrendszerben másolni akart az pl. sftp-zett a localhoston, vagy hasonló kerülő megoldást használt. Pedig az alap linuxban hibátlanul működik a cp parancs.
Tesztelés virtualbox-ban:
Egyes linuxos statikus binárisok is képesek működni, pl. a TTYD (webes terminál) hibátlanul megy, és akár a qBittorrent-nox is elindul (netet nem lát, de nem jártam utána miért). -
E.Kaufmann
veterán
Milyen rendszerről kapcsolódsz milyen klienssel? Most nézem, hogy végre van új Windows kliens Wireguard-hoz (eddig valami 0.akárhanyas volt évek óta, most 1.1), lehet azzal újrapróbálom jövő héten, ha más turpisság nem derül ki.
-
user12
őstag
!!! Óvatosan a 7.24.2-vel !!! , most downgradelek, mert állandóan szakadozik a wireguard kapcsolat, miközben elvileg a router mögötti gép rendesen kilát és a túloldalon is elvileg rendben van az internet elérés.
Na közben visszajött a Router a 7.24.1-el, majd látjuk, hogy az volt-e a gond, otthoni gépről távoli asztalról a rádiót hallgatva.
PS: egy Getta Dávid szám már stabilan átjött otthonról, eddig jó a régi fw... Kopp-kopp...
Nekem most a 7.23.2 van fent mindkét eszközön, az egyiken működik a WG, a másikon ha kapcsolódok, nincs hálózati elérés. Az előző verziónál flottul működött….elkönyveltem verzió hibának, majd valamelyik következőnél megint jó lesz
-
yodee_
őstag
cAP AX, mint router, Windows Wireguard kliens. VPN elérés B2Home-mal generált, mikrotikes dyndns-sel. Frissítés után fel tudtam csatlakozni távolról, de mind az rdp, mind a winbox percenként szakadt. Távoli gépen, a router mögött (amire rdp-n csatlakoztam), nagy nehezen feltoltam a régi fw-t a routerre (látszólag ott mind az internet, mind a router elérés stabil volt ott), downgrade indít, majd pár perc után visszacsatlakoztam, azóta megint jó.
Közben az SXT-n lógó wAP AX-re is ráküldtem. Eddig hibátlan minden.
-
E.Kaufmann
veterán
Kicsit pontosabban?
Mikrotik - PC?
Nekem Mikrotik - Mikrotik kapcsolataik vannak, azok elsőre helyesnek tűnnek, kisebb időszakos gondok meg korábban is feljöttek.Elsőre az LTSeket frissítettem fel (ac2, cap ac, ax2), minden ment elsőre.
cAP AX, mint router, Windows Wireguard kliens. VPN elérés B2Home-mal generált, mikrotikes dyndns-sel. Frissítés után fel tudtam csatlakozni távolról, de mind az rdp, mind a winbox percenként szakadt. Távoli gépen, a router mögött (amire rdp-n csatlakoztam), nagy nehezen feltoltam a régi fw-t a routerre (látszólag ott mind az internet, mind a router elérés stabil volt ott), downgrade indít, majd pár perc után visszacsatlakoztam, azóta megint jó.
-
lionhearted
őstag
!!! Óvatosan a 7.24.2-vel !!! , most downgradelek, mert állandóan szakadozik a wireguard kapcsolat, miközben elvileg a router mögötti gép rendesen kilát és a túloldalon is elvileg rendben van az internet elérés.
Na közben visszajött a Router a 7.24.1-el, majd látjuk, hogy az volt-e a gond, otthoni gépről távoli asztalról a rádiót hallgatva.
PS: egy Getta Dávid szám már stabilan átjött otthonról, eddig jó a régi fw... Kopp-kopp...
Kicsit pontosabban?
Mikrotik - PC?
Nekem Mikrotik - Mikrotik kapcsolataik vannak, azok elsőre helyesnek tűnnek, kisebb időszakos gondok meg korábban is feljöttek.Elsőre az LTSeket frissítettem fel (ac2, cap ac, ax2), minden ment elsőre.
-
yodee_
őstag
!!! Óvatosan a 7.24.2-vel !!! , most downgradelek, mert állandóan szakadozik a wireguard kapcsolat, miközben elvileg a router mögötti gép rendesen kilát és a túloldalon is elvileg rendben van az internet elérés.
Na közben visszajött a Router a 7.24.1-el, majd látjuk, hogy az volt-e a gond, otthoni gépről távoli asztalról a rádiót hallgatva.
PS: egy Getta Dávid szám már stabilan átjött otthonról, eddig jó a régi fw... Kopp-kopp...
Eddig csak az SXT-mre engedtem rá, de nincs anomália. Csináltam fájl másolást is. Igaz bűn lassú, de sajnos LTE - Optika mindig ilyen volt.
-
E.Kaufmann
veterán
!!! Óvatosan a 7.24.2-vel !!! , most downgradelek, mert állandóan szakadozik a wireguard kapcsolat, miközben elvileg a router mögötti gép rendesen kilát és a túloldalon is elvileg rendben van az internet elérés.
Na közben visszajött a Router a 7.24.1-el, majd látjuk, hogy az volt-e a gond, otthoni gépről távoli asztalról a rádiót hallgatva.
PS: egy Getta Dávid szám már stabilan átjött otthonról, eddig jó a régi fw... Kopp-kopp...
-
Reggie0
titán
Mondták is a MindenamiMikrotik podcastban, hogy van valami komoly biztonsági hiba, amely részleteiről mélyen kussolnak...
Nincs mas, mint AI-val osszehasonlitani a ket binaris


 , de legalább nem is romlott le.
 legalább is most próbáltam újrakapcsolódni egy beállítás miatt, de a név nem feloldható, viszont az ilyen felhős légkondi meg felhős légtisztító továbbra is küldi az adatokat a saját felhőiknek...


 Viszont régi (7 éves) tapasztalat szerint a TPlink routeremmel nem tudtam megugorni az IPsec részt, ilyet nem tud igazából, OpenVPN nem is volt rajta, PPTP az meg, amellett, hogy már akkor is törhető volt, egyáltalán nem volt stabil (mobil ISP is szűrhette talán). Órákat szöszöltem vele, de nem jutottam előre. Nyaraláson "védett" wifit akartam vele elérni, de nem jutottam vele előre, aztán akkor inkább vettem helyi mobilnetet, később meg már EU-s net miatt nem volt akkora szükség rá.


![;]](http://cdn.rios.hu/dl/s/v1.gif)


 Én nem látom a nagy difit amit írtál..


Új hozzászólás Aktív témák
-
27288 - 27201
27288 - 27201 27200 - 27101 27100 - 27001 27000 - 26901 26900 - 26801 26800 - 26701 26700 - 26601 26600 - 26501 26500 - 26401 26400 - 26301 26300 - 26201 26200 - 26101 26100 - 26001 26000 - 24001 24000 - 22001 22000 - 20001 20000 - 18001 18000 - 16001 16000 - 14001 14000 - 12001 12000 - 10001 10000 - 8001 8000 - 6001 6000 - 4001 4000 - 2001 2000 - 1
-
Fórumok
Mobilarena - mobil fórumok
Okostelefonok Mobiltelefonok Okosórák Autó+mobil Üzlet és Szolgáltatások Mobilalkalmazások Tartozékok, egyebek Mobilarena blogokPROHARDVER! - hardver fórumok
Notebookok TV & Audió Digitális fényképezés Alaplapok, chipsetek, memóriák Processzorok, tuning Hűtés, házak, tápok, modding Videokártyák Monitorok Adattárolás Multimédia, életmód, 3D nyomtatás Nyomtatók, szkennerek Tabletek, E-bookok PC, mini PC, barebone, szerver Beviteli eszközök Egyéb hardverek PROHARDVER! BlogokIT café - infotech fórumok
Infotech Hálózat, szolgáltatók OS, alkalmazások SzoftverfejlesztésGAMEPOD - játék fórumok
PC játékok Konzol játékok MobiljátékokLOGOUT - lépj ki, lépj be!
LOGOUT reakciók Monologoszféra FototrendFÁRADT GŐZ - közösségi tér szinte bármiről
Tudomány, oktatás Sport, életmód, utazás, egészség Kultúra, művészet, média Gazdaság, jog Technika, hobbi, otthon Társadalom, közélet Egyéb Lokál PROHARDVER! interaktív

- iPhone 15 Pro Max 256 GB Natúr titán hibátlan, karcmentes
- AKCIÓ! Bontatlan Zacsis Új Lenovo Thinkpad T14 G5 Laptop 14" -50% Ultra 7 155U 16/512 FHD+ Magyar!
- Intel Core I5 13600K - 14mag/20szál - Új, Bontatlan - Gari 2028.02.22. -ig - Eladó!
- Intel Core I7 13700F - 16mag/24szál - Új, Bontatlan - Gari 2028.05.25. -ig - Eladó!
- Intel Core I7 13700 - 16mag/24szál - Új, Bontatlan - Gari 2029.02.14. -ig - Eladó!
- Acer V15 Nitro Gamer FHD IPS 165Hz i9-13900H 14mag 16GB 1TB SSD Nvidia RTX 4060 8GB Win11 Garancia
- 27% - Corsair RMx Series RM1000x 1000W 80 PLUS Gold (CP-9020271-EU) Tápegység!
- ASUS TUF Gaming A16 Advantage Edition (FA617NSR) Ryzen 7 RX 7600S 8 GB 16 GB DDR5 144 Hz
- Microsoft Surface Pro 3, Pro 4, Pro 5 // i5 / i7 4-7.gen. Budapest, MPL, Fox
- Sony PlayStation 4 PRO 1TB fekete játékkonzol extra kontroller garanciával hibátlan működéssel